
- blog
- 4+ Note
- Focus
- OSCP · Red Team
- Structure
- Recon → Exploit
Adcs blog
Filters
No results found.
 windows
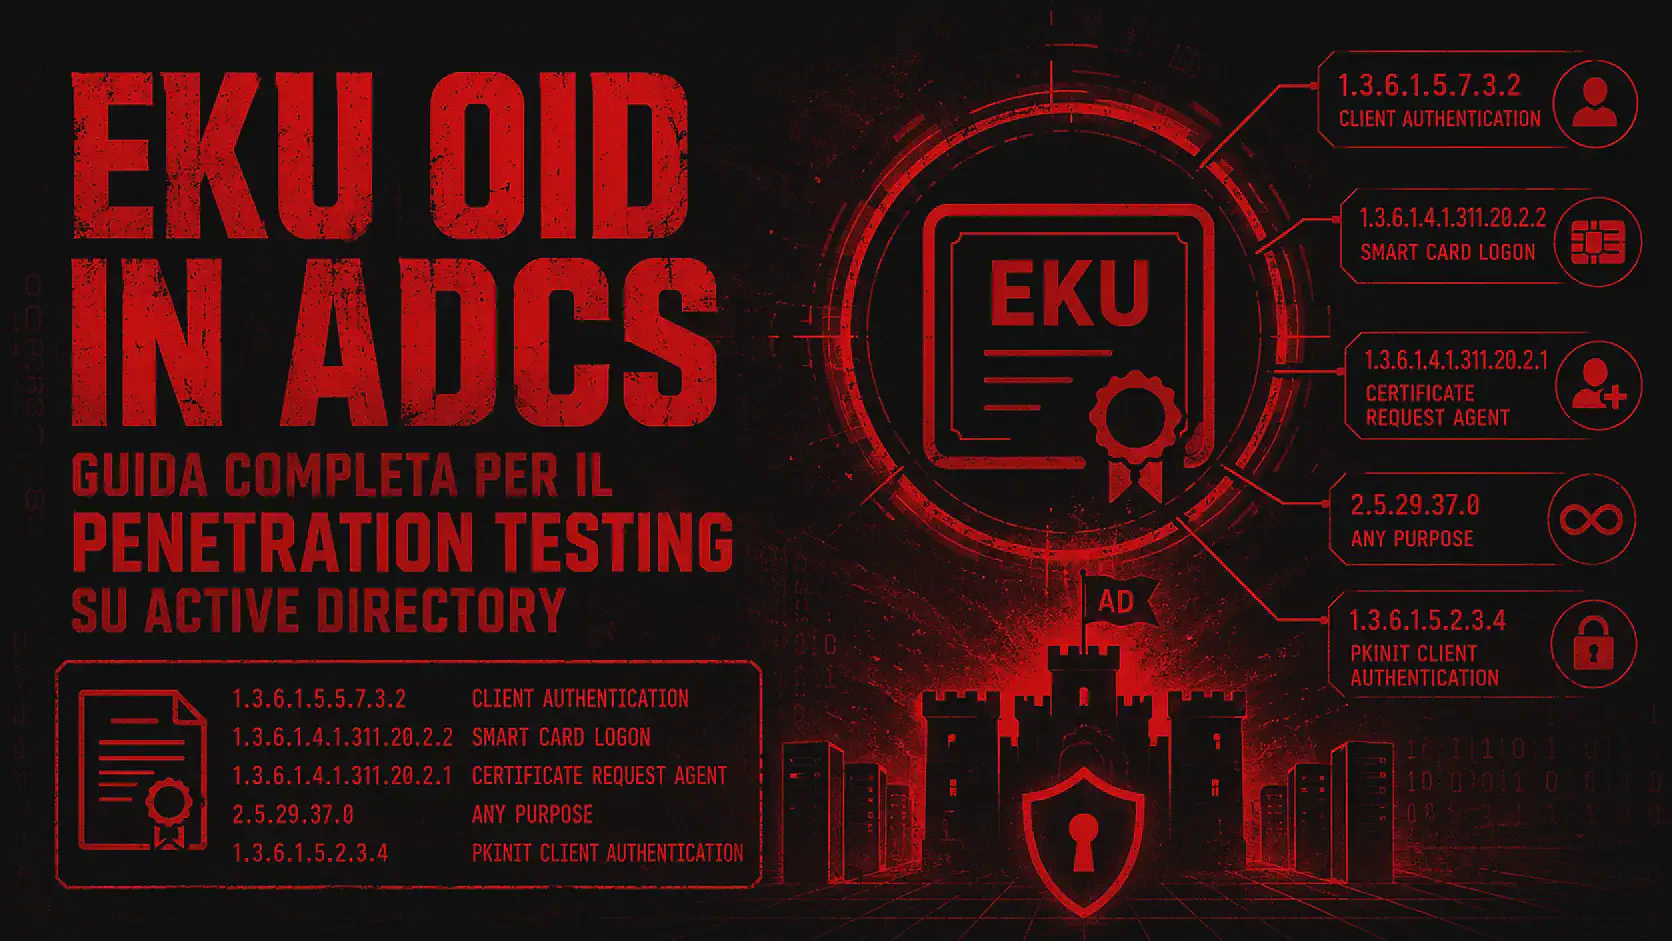
EKU OID in ADCS: A Complete Guide to Active Directory Penetration Testing
All Active Directory certificate EKU OIDs explained from an offensive perspective: which ones to exploit in ESC1–ESC16, PKINIT attack flow, Event ID detection, FAQ and complete table with offensive relevance.
Discover more Discover more windows
ESC10 AD CS: PrivEsc, Weak Certificate Mapping in Schannel
ESC10 AD CS leverages Schannel's weak certificate mapping for privilege escalation via LDAPS. Guide with Certipy, UPN manipulation, detection, and mitigations.
Discover more Discover more windows
ESC9 ADCS: Privilege Escalation via Template without SID Security Extension
ESC9 uses AD CS templates without the SID Security Extension to impersonate privileged users. A practical guide with Certipy and UPN manipulation.
Discover more Discover more windows
AD CS Privilege Escalation: All ESC1–ESC16 Techniques with Certipy (Active Directory Attack Guide)
AD CS Privilege Escalation on Active Directory: A Complete Guide to ESC1–ESC16 Techniques with Certipy. Learn how to gain Domain Admin by exploiting misconfigured certificate templates and CAs.
Discover more Discover more